
লিখেছেনঃ রাতুল দত্ত
যারা একটু অপরাধের অ-আ-ক-খ নিয়ে ঘাঁটাঘাঁটি করেন, তাঁদের মতে রােজই বাড়ছে নিত্যনতুন সাইবার অপরাধ এর ঘটনা। পালটে যাচ্ছে সন্ত্রাসের ধরন। তাই খুব সূক্ষ্মভাবে এর বিভাজন করা কষ্টকর। তবুও অবশ্যই মনে হানা দেয় এমন কিছু প্রশ্ন—যার উত্তর দিতে সাইবার বিশেষজ্ঞরা এখনও পর্যন্ত সমস্ত ধরনের সাইবার অপরাধ কে ১২টি ভাগে ভাগ করেছেন।
(১) হ্যাকিং: বিষয়টি নিয়ে আলাদাভাবে আলাদা অধ্যায়ে আলােচনা করা হয়েছে।
(২) শিশু পর্ণোগ্রাফি: ইন্টারনেটের বিশাল দুনিয়ায় অচেনা অনাবিল আনন্দে সত্যিই অনেক কিছু খুঁজে নিতে চায় শিশুরা। আর আজকের দিনে তাে ঘরে ঘরে অনেক সস্তায় পৌঁছে যাচ্ছে নেটসংযােগ। বিপত্তিটা এখানেই। ইন্টারনেটেই ওত পেতে রয়েছে প্রচুর দুষ্ট লােক, যারা শিশুদের ওপর যৌন লাঞ্ছনা চালায়। চ্যাটরুম বা শুধুই ই-মেল মারফত এরা আস্তে আস্তে ওই শিশুর সঙ্গে বন্ধুত্ব পাতায়। ফোন নম্বর সহ যাবতীয় তথ্য জানতে চেষ্টা করে। আর ছবি জোগাড় করতে পারলে তাে কেল্লা ফতে।
শিশু পর্ণোগ্রাফি নিয়ে যারা আপত্তিকর কাজকর্ম চালায়, তাদের বলে পেডােফাইল (Pedophile) ইন্টারনেটের দৌলতে পুরুষ এবং মহিলাদের নগ্ন ছবি দেখা বা পাওয়া দুর্লভ নয়। পেডােফাইলরা আস্তে আস্তে এই ছবিগুলি শিশুদের দেখাতে দেখাতে মন বিষাক্ত করে তােলে। বিশেষ করে বাচ্চা মেয়েদের নগ্ন ছবি তুলিয়ে ইন্টারনেটে আপলােড করতে প্রলুব্ধ করে। বিনিময়ে হাতে গুঁজে দেয় বেশ কিছু অর্থ। একবার কাজ হাসিল করতে পারলেই কেল্লা ফতে। শুরু হয় পেডাে ফাইলদের মানসিক অত্যাচার। বিদেশে এমন প্রচুর ঘটনাও ঘটছে, পেডােফাইলরা দুই কিশাের-কিশােরীকে নগ্ন করে ছবি তুলিয়ে বিক্রি করতে গিয়ে ধরা পড়েছে। – সেজন্য সারাক্ষণ খেয়াল রাখুন, আপনার শিশুটি একান্তে (বিশেষ করে রাতে) অনলাইন থাকতে চাইছে কী না। নিজের সময় পেলেই সন্তানের কম্পিউটার ঘেঁটে দেখুন, তার অজান্তেই। পর্ণোসাইট নজরে পড়ছে কী না খেয়াল রাখুন। বাড়িতে সন্তানের মােবাইলে বহু অচেনা ফোন এলে বা দীর্ঘক্ষণ ফিসফিস করে কথা বললে কে ফোন করছে, জানতে চান। পেডাে ফাইলরা অনেক সময় বাইরে থেকেও যােগাযােগ করে। ফোনে সি এল আই বা মােবাইলে কললিস্ট দেখলেই ধরতে পারবেন। আচমকা বাড়িতে বাচ্চার নামে কেউ উপহার পাঠাচ্ছে কী না নজরে রাখুন। সন্তানের কম্পিউটার এমন ঘরে রাখুন, যেখানে সকলের যাতায়াত আছে। ম্যাসেঞ্জার ইনস্টল করছে কী না তা-ও খেয়াল রাখতে হবে অভিভাবককেই। – সম্প্রতি ফ্লোরিডায় ধরা পড়েছিল তিন কীর্তিমান যুবক। হ্যালডি র্যামােস অ্যাকুইল্ড, আলেকজান্ডার গডফ্রে এবং লেনিন হােস ক্যারিলাে। এরা ইন্টারনেটে বিভিন্ন ওয়েবসাইটে আপলােড করে দিয়েছিল বেশ কিছু পর্ণো ভিডিও। এবং পুরােটাই বাচ্চা ছেলেমেয়েদের দিয়ে করানাে। দেখানাে হচ্ছে, খুব কম বয়সের ছেলেমেয়েরা আশ্লিষ্ট হয়ে যৌনক্রিয়ায় লিপ্ত হচ্ছে।
প্রত্যেককেই পােরা হয়েছে জেলে। মনস্তাত্ত্বিকদের মতে, পৃথিবীতে বেশ কিছু মানুষ রয়েছে যারা বয়স্কদের পর্ণো ছবির তুলনায় বাচ্চাদের দিয়ে করানাে ছবির দৃষ্টিসুখেই বেশি খুশি হন।
(৩) সাইবার স্টকিং: বিষয়টি বিস্তারিত ব্যাখ্যার আগে দিল্লির রিতু কোহলির ঘটনাটি উল্লেখ করা যাক। ভারতে এটিই প্রথম সাইবার স্টকিং-এর ঘটনা। মনীষ কাঠুরিয়া নামে এক ব্যক্তি কোনােভাবে রিতু কোহলির ই-মেল আইডি সহ ফোন নম্বর জোগাড় করে। এরপর যখনই রিতু অনলাইন হত, চ্যাটরুমে ঢুকে বিরক্ত করত মনীষ। পর্ণোছবি পাঠানাে থেকে শুরু করে অন্য ব্যক্তিদের দিয়ে ফোন করিয়ে শারীরিক মিলনের অফার দেওয়া—সবরকম ভাবেই ওই মহিলাকে মানসিক বিধ্বস্ত করে তুলেছিল সে। সম্প্রতি গ্রেপ্তার করে দিল্লি পুলিশ। ভারতীয় দণ্ডবিধির ৫০৯ ধারায় তার সাজা হয়।
সাইবার স্টকিং-এর অর্থ হল ইন্টারনেটে কাউকে সমানে অনুসরণ করে যাওয়া, অনবরত ই-মেল পাঠিয়ে বিরক্ত করা, চ্যাটরুমে ঢুকে পড়ে কুপ্রস্তাব দেওয়া ইত্যাদি। পরিসংখ্যান বলছে, পুরুষরাই মহিলাদের স্টকিং-এর মাধ্যমে বেশি উত্তক্ত করে। ‘সেলুলার অ্যাসােসিয়েশন অফ দ্য ওয়ার্ল্ড’-এর তথ্য অনুসারে, আমেরিকায় এখন প্রায় আড়াই লক্ষ স্টকার ঘােরাফেরা করছে। প্রতি ১২৫০ জনে ১ জন স্টকার। পৃথিবীর প্রায় ৭ কোটি ৯০ লক্ষ ইন্টারনেট ব্যবহারকারীদের মধ্যে প্রায় ৬৩ হাজার স্টকার। যে কোনাে সময় ৪ লক্ষ ৭৪ হাজার মানুষকে বিরক্ত করে চলেছে।
স্টকার প্রথমে ওই ব্যক্তির নাম, পরিচয়, পারিবারিক তথ্য, বাড়ির ঠিকানা, জন্মস্থান ও কর্মকেন্দ্র, যাবতীয় সামাজিক পরিচয় জেনে নেয়। মনস্তাত্ত্বিকদের মতে, কোনাে সম্পর্ক ভেঙে গেলেই স্টকার হওয়ার প্রবণতা বাড়ে। ভুয়াে প্রােফাইল তৈরি থেকে শুরু করে মেলবক্সে অশ্লীল মেল পাঠানাে, কুৎসিত প্রস্তাব দেওয়া, নােংরা ধরনের ছবিতে প্রােফাইল ভরে দেওয়া ইত্যাদি ঘটনার প্রবণতা বাড়ে। অনেকে প্রাণের ভয় দেখায়। বিভিন্ন নাম পালটে চলে। সামাজিক অস্তিত্বটাই বিপন্ন করে তােলে। তৃতীয় ব্যক্তিকেও কাজে লাগায়।
(৪) ডিনাইয়াল অফ সার্ভিস অ্যাটাক: পিং অফ ডেথ বা টিয়ার ড্রপ অ্যাটাকের মতাে বহু ডস অ্যাটাকই এই ধরনের সাইবার অপরাধ এর মধ্যে পড়ে। মেলবক্স ভরে যায় স্প্যাম মেলে। ডিস্ট্রিবিউটেড ডিনাইয়াল অফ সার্ভিস অ্যাটাক (DDOS)-ও এই ধরনের সাইবার অপরাধ এর মধ্যে পড়ে। অনেক সময় এত মেল আসতে থাকে যে ইনবক্স ভেঙে পড়ে। আমাজন, সি এন এন, ইয়াহু, ই বে-র মতাে বহু ব্যবহৃত ওয়েবসাইটও এই আক্রমণে ভেঙে পড়েছিল।
(৫) ভাইরাস আক্রমণ: ভাইরাস, ওয়র্ম, ট্রোজান, টাইম বম্ব, লজিক বম্ব, র্যাবিট, ব্যাকটিরিয়াম ইত্যাদি অ্যাটাচমেন্ট হিসেবে পাঠানাে হয়।
(৬) সফটওয়ার এবং মেধাতত্ত্ব চুরি: আসল তথ্য চুরি করে হুবহু নকল মিথ্যা তথ্য ছড়িয়ে দেওয়া, যাতে সত্যিকার তথ্য প্রকাশ না পায়। অনেক সময় ‘সেভ’ করে রাখা পেটেন্টের বিষয় কোনাে বিশেষ কাজ, গবেষণাধর্মী জিনিস এবং অবশ্যই মেধাস্বত্ব চুরি হয়ে যায়। অনেক সময় কপিরাইট, ট্রেডমার্ক, কম্পিউটার সাের্স কোড ইত্যাদিও আন্তর্জালের মাধ্যমে চুরি করে নেয় সাইবার অপরাধ জগতের দস্যুরা। একে অনেক সময় সাইবার স্কোয়াটিং (cyber squatting) ও বলে।
সাইবার স্কোয়াটিং-এর কথা উঠলেই ভারতের বিখ্যাত ভারতী (Bharti) সেলুলার লিমিটেডের মামলাটির কথা মনে পড়ে। সত্যম বনাম সাইফাই-এর মামলাটি এখনও দিল্লি হাইকোর্টে চলছে। তদন্তে নেমে দিল্লি পুলিশ জানতে পারে, barticellular.com নামে অন্য একটি ওয়েবসাইট খুলে ভারতী সেলুলার সংস্থার ওয়েবসাইটের হুবহু একই রকম সাইট দেখতে বিভিন্ন নামে সাইট চলছে। yahoo.com-এর মতাে জনপ্রিয় ওয়েবসাইটের সঙ্গে হুবহু একই দেখতে yahooindia.com নামে একটি সাইট খুলে ফেলেছিলেন আকাশ অরােরা নামে এক ব্যক্তি। ১৯৫৮ সালের ট্রেড মার্কস অ্যাক্ট অনুসারে তার শাস্তি হয়।
(৭) ইন্টারনেট রিলে চ্যাট: নিমেষের মধ্যে প্রাণের বন্ধুর কাছে পৌঁছে যাওয়ার নতুন নেশা। অনলাইন বন্ধুত্বের ওয়েবসাইট অরকুট কমিউনিটির চ্যাটিং বা স্ক্র্যাপিং-এর সদস্য সংখ্যা প্রায় সাড়ে ৫ কোটি। আর ঘরে বসে দেশবিদেশের বন্ধু পেয়ে যাওয়ার মধ্যেই অপরাধের হাতছানি। চলে ছবি পালটে দিয়ে ব্ল্যাকমেলিং। জানা যায় না, কয়েক সেকেন্ডের মধ্যে টোকিও বা সানফ্রান্সিসকোয় পৌঁছে যাওয়া মনের গােপন কথাটি ও প্রান্তের যে ‘বন্ধু’টি জানছে, আদপে সে সত্যিই বন্ধু কী না। আবার কখনও দেশ বা জাতি হয়ে উঠেছে আক্রমণের ঠিকানা। ভারত ও পাকিস্তান বিরােধী দুটি কমিউনিটি অরকুটিয়ান ও গুগল অ্যাডমিনিস্ট্রেশনের উদ্যোগে চ্যাটরুম বন্ধ করে দিতে হয়েছিল এই কারণেই।
(৮) আর্থিক জালিয়াতি: ক্রেডিট কার্ডের নম্বর দিয়ে টাকা তুলে নেওয়া, ব্যাঙ্ক জালিয়াতি বা নেটে কেনাকাটা সবকিছুই এই ধরনের অপরাধের মধ্যে পড়ে। পুনের আই সি আই সি আই জীবনবিমা অফিসার পরবেশ চৌহানের ঘটনাটি নিয়ে সােরগােল পড়ে গিয়েছিল পুনে সাইবার ক্রাইম ইনভেস্টিগেশন দপ্তরে। গ্রেপ্তার হয়েছিলেন এক বিমান টিকিট বুকিং সংস্থার কর্মী সঞ্জিত মহাবীর সিং লুক্কার, তার বন্ধু ধর্মেন্দ্র ভিকাকালে এবং স্টেট ব্যাঙ্কের কর্মী আহমেদ সিকান্দর শেখ। পরবেশের মােবাইলে একদিন এই সংস্থার থেকে বিমানের টিকিট কাটার বিষয়ে এস এম এস আসে। চাকরি সূত্রে পরবেশকে প্রায়ই উড়ানে দেশের বিভিন্ন প্রান্তে ছােটাছুটি করতে হয়। তিনি স্টেট ব্যাঙ্কের ক্রেডিট কার্ড নম্বর দিয়ে টিকিট কেটে দিতে বলেন। স্টেট ব্যাঙ্কের ক্রেডিট কার্ড বিভাগে কাজ করত শেখ। এস এম এসটি পাঠিয়েছিল সঞ্জিত। আর যাবতীয় কাজে, ভুয়াে কাগজপত্র তৈরিতে সাহায্য করেছিল ধর্মেন্দ্র। বাকি ছবিটা নিশ্চয়ই পরিষ্কার। ব্যাংক অ্যাকাউন্ট ফাকা করে দিয়েছিল ওই তিনজন।
ব্যাঙ্কের লােকেরাই যে কীভাবে আর্থিক জালিয়াতিতে জড়িয়ে পড়ে, তার উদাহরণও প্রচুর আছে বৈকি। দিল্লির একটি বেসরকারি ব্যাংক তাদের এক ম্যানেজমেন্ট শিক্ষানবিশ ছেলেকে একটি মেয়ের সঙ্গে বিয়েতে বাধ্য করে স্বামী-স্ত্রী ওই ব্যাঙ্কের কমপিউটার ব্যবহার করে নিজেদের প্রচুর মেল করেছিল। এরপর হঠাৎই দুজনের বিবাহবিচ্ছেদ ঘটে এবং মেয়েটি ‘indianbarassociations’-এর নামে ওই ছেলেটির বিদেশি ক্লায়েন্টদের মেল করতে শুরু করে। ছেলেটি ইতিমধ্যে অন্য জায়গায় চাকরি করছে এবং যাবতীয় টাকা জমা হচ্ছে ওই ব্যাঙ্কে। মজার ঘটনা হল, মেয়েটি ওই ছেলেটির নতুন কোম্পানির প্রােফাইল ব্যবহার করছিল। মেল করত অবশ্য ব্যাঙ্কের কম্পিউটার থেকে। ব্যাংক বনাম ওই কোম্পানির মামলায় ব্যাংকটিকে প্রচুর আর্থিক ক্ষতিপূরণ দিতে হয়।
অনলাইনে কিনতে গিয়ে ক্রেডিট কার্ডের নম্বর দেওয়ার পর অনেক সময় দেখা গেছে, যত টাকায় জিনিস কেনার ক্ষমতা ছিল—সবটাই শেষ। তাই আগেই জেনে নেওয়া উচিত, সাইটটি সুরক্ষিত কী না। অনেক সাইট প্রথমে সুরক্ষিত লিখে দিলেও জানা উচিত, নিরাপত্তার বা এনক্রিপসের কী সফটওয়ার সাইটটি ব্যবহার করছেন। rediff, yahoo, gmail, indiatimes ইত্যাদি সাইটে ই-মেল আইডি খােলার সময় ব্যাংক অ্যাকাউন্ট বা ক্রেডিট কার্ড নম্বর চাইলেও না দেওয়া উচিত। অনেক সময় কার্ডের এজেন্ট সেজে এসে কার্ডের সিকিউরিটি নম্বরটি কায়দা করে জেনে নেয়। কারণ অনলাইনে ক্রেডিট কার্ডের সাথে এই নম্বরটি জানতে চাওয়া হয়। অনলাইনে একবার নম্বরটি রেজিস্টার্ড হয়ে গেলে অন্য কোম্পানিও পেয়ে যেতে পারে নম্বরটি। বাকিটা মস্তিষ্ক আর জালিয়াতি।
জাল নােট, পােস্টাল স্ট্যাম্প থেকে শুরু করে পরীক্ষায় রেজাল্ট সবকিছুই আজকাল তৈরি হচ্ছে কম্পিউটারে। অনলাইনে মােটা অঙ্কের টাকা নিয়ে এগুলি তৈরি করে পাঠিয়েও দেয় অনেকে। ছাত্রছাত্রীরাও অনেক সময় অনামি শিক্ষাপ্রতিষ্ঠানের জাল মার্কশিট জোগাড় করতে অনলাইনে দালালদের সাথে যােগাযােগ করে।
(৯) নেটে অবৈধ জুলুম এবং সম্মানহানি: কিছুদিন আগে কে বা কারা ইন্টারনেটে ছড়িয়ে দিয়েছিল ভুয়াে একটি খবর। একটি চক্র সারা বিশ্বে ছড়িয়ে পড়েছে। তারা যে-কোনাে বয়সীকে ধরে কিডনি নিয়ে নিচ্ছে। ভয়ংকর এই তথ্যই দিনের পর দিন ঘুরে বেরিয়েছে আন্তর্জালে। মানুষের মনে নেটে অবৈধ জুলুম চালিয়েছে স্বার্থান্বেষী কিছু মানুষ।
ভারতে সাইবার অপরাধ (Cyber Crime) এর মানহানির মামলার শুনানি হয়েছিল দিল্লি হাইকোর্টে। একটি নামকরা কোম্পানির ম্যানেজিং ডিরেক্টর আর কে মালহােত্রা সেই কোম্পানিরই কর্মচারী যােগেশ কাটরার বিরুদ্ধে মানহানির মামলা করেছিলেন। যােগেশের বিরুদ্ধে অভিযােগ, নানা ধরনের পর্ণো ছবি থেকে শুরু করে অসম্মানজনক শব্দ ব্যবহার করা প্রচুর মেল ওই ম্যানেজিং ডিরেক্টরের নামে ক্লায়েন্টদের কাছে পাঠাত সে। হু হু করে পড়তে থাকে কোম্পানির আয়। মজার ঘটনা, কোর্টে দাঁড়িয়ে যােগেশ কিন্তু একবারের জন্যও স্বীকার করেনি—সে ই মেল পাঠিয়েছে। তার আইনজীবীর বক্তব্য ছিল, তার মক্কেলের কম্পিউটার ব্যবহার করে দিনের পর দিন অন্য কেউ এই কাণ্ড ঘটিয়েছে। হাইকোর্ট যােগেশের কড়া সমালােচনা করলেও শাস্তি দিতে পারেনি, কারণ অভিযােগের সপক্ষে কোন প্রমাণ ছিল না।
ব্যক্তিগত লাভের জন্য অন্যের ক্ষতি করতে সাইবার অপরাধ বা সাইবার ক্রাইম করে অনেকে। ১৯৯৭ সালে ‘ক্যাওস কম্পিউটার ক্লাব’ এমন একটি ভাইরাস তৈরি করেছিল, যা কোনাে ব্যাঙ্কের কম্পিউটারে ঢুকলে নির্দিষ্ট ব্যক্তির অ্যাকাউন্ট থেকে টাকা তােলা বন্ধ করে দিত। সম্মানহানিকর বহু মেলেও ভরে যেত মেলবক্স।
যাদবপুরের এক তরুণীর ই-মেল আইডি থেকে প্রচুর মেল ছড়িয়ে পড়েছিল দেশ বিদেশের পুরুষদের মেলবক্সে। আবেদনটা ছিল অনেকটা এইরকম ও আমার বয়স এখন ৩৫ বছর। বিবাহিতা। কিন্তু স্বামীকে বেশির ভাগ সময়ই বাইরে থাকতে হয়। শারীরিক সম্পর্কে তৃপ্ত নয়। সাহায্য দরকার। তৃপ্তি দিতে পারবে, এমন পুরুষ বন্ধু চাই। আবেদনে সাড়া দিয়ে বহু পুরুষ এই তরুণীকে ফোন করতে থাকলে অবশেষে সি আই ডি-র দ্বারস্থ হন। দেখা যায়, ওই তরুণীর এক প্রাক্তন বস্ কাজটি করেছে। ধরা পড়ে তিনি স্বীকার করেন, ওই তরুণী সেই সংস্থায় কাজ করার সময় দেমাক নাকি সহ্য (!) হত না। তাই তাকে শিক্ষা দিতেই ফন্দি আঁটেন তিনি। আর ধরা পড়ার কারণ ‘সার্ভিস প্রােভাইডার’ অর্থাৎ কোন কমপিউটার ব্যবহার হচ্ছে—এটা নিয়ে আলাদাভাবে আলােচনা হয়েছে।
(১০) সেলামি আক্রমণ: ধরা যাক, কেউ ব্যাঙ্কের সার্ভারে এমন একটি ভাইরাস ঢুকিয়ে দিলেন যাতে সেটি প্রত্যেকের অ্যাকাউন্ট থেকে প্রতি মাসে ৫টাকা করে কেটে নেবে। পরিমাণে খুব কম বলে চোখে তাে ও পড়বেই না! কিন্তু ভাবা যায়, ৬ মাস। এই কাণ্ড ঘটলে মােট অর্থের পরিমাণ কত হতে পারে!
(১১) লজিক বম্ব এবং ই-মেল বম্বিং ও বেশ কিছুদিন আগে সিমলা হাউজিং বাের্ড একটি বিজ্ঞাপন দিয়েছিল—কম দামে জমি কেনার। তবে ক্রেতাকে অবশ্যই ভারতীয় নাগরিক হতে হবে। ৩০ বছর ধরে সিমলায় বাস করা এক বিদেশি আবেদন করলেন। যথারীতি গ্রাহ্য হল না। আবেদন-নিবেদনেও কর্ণপাত না করায় একের পর এক মেল পাঠাতে থাকলেন সিমলা হাউজিং বাের্ডের মেলবক্সে। এক্কেবারে কার্পেট বােম্বিং-এর মতাে। ভেঙেই পড়ল ওয়েবসাইটটি। একেই বলে ই-মেল বম্বিং।
ইমেল বােম্বিং কীভাবে হয়? এজন্য ন্যূনতম একটি ই-মেল অ্যাকাউন্ট থাকতে হবে। এবার একটি ম্যাসেজ টাইপ করে, অপশনে গিয়ে যাকে আক্রমণের লক্ষ্য, তার ই-মেল আইডি বহুবার লিখতে হবে। এরপর ‘সেন্ড’। এরকম ভাবে ১৫বার ই-মেল অ্যাড্রেস লিখে ‘সেন্ড’ অপশন ৫০ বার ক্লিক করলে এক মিনিটের মধ্যে ২৫x৫০=১২৫০টি ম্যাসেজ একজনের কাছে পৌছবে। এবার ১০ জনের একটি গ্রুপ যদি এক ঘণ্টা ধরে এই কাণ্ডটি করে চলে? ৭ লক্ষ ৫০ হাজার মেলে ভরে যাবে ইনবক্সটি। সাইটটি এরপর ভেঙে পড়লে অনেকে তখন হ্যাকিং করে।
আবার লজিক বম্ব হল এমন এক প্রােগ্রাম যেটি প্রয়ােজনের ওপর নির্ভর করে তৈরি হয়। অর্থাৎ যেখানে যেমন ভাইরাস ব্যবহার করা প্রয়ােজন। চার্ণোবিল ভাইরাসকে অনেক সময় একাজে ব্যবহার করা হয়।
(১২) ফিসিং এবং স্পুফিং: ধরা যাক, গৌরী তার বন্ধুকে gauri@indiaforensic.com ই-মেল আইডেন্টিটি ব্যবহার করেই মহিলাদের কাছে কুৎসিত ছবি ও মন্তব্য পাঠাতে লাগল। মনে হবে যেন গৌরীই পাঠিয়েছে। এটাই ‘স্পুফিং’। আবার অনেক সময় বিশেষ কোনও নাম করা সংস্থা থেকে নিজের যাবতীয় তথ্য জানতে চেয়ে মেল এল। পাসওয়ার্ড এবং ক্রেডিট কার্ডের নম্বরও জানতে চাওয়া হয়। এভাবেই মেল পৌছে যায়। পৃথিবীর বহু লােকের কাছে। কিন্তু তদন্তে দেখা যাবে, এইসব ওয়েবসাইটের অধিকাংশই ভুয়াে। ব্যক্তিগত তথ্য সংগ্রহ, হুবহু নকল, প্রয়ােজনে অন্য সংস্থাকে বিক্রি—একেই বলে ‘সাইবার ফিসিং’।
ফিসিং-এর মতাে অপরাধে যাঁরা লিপ্ত থাকে, তারা বেশিরভাগ সময় স্প্যান মেল ব্যবহার করে। কিছুদিন আগে মুম্বই-এর আই সি আই সি আই ব্যাংক থেকে ১২০ জন গ্রাহকের কাছে একই ই-মেল পৌঁছে গিয়েছিল। ওই গ্রাহকের নাম, বয়স, ডেবিট কার্ডের নম্বর, ব্যাংক অ্যাকাউন্ট নম্বর, পিন কোড নম্বর, ব্যাঙ্কের সঙ্গে লেনদেনের পাসওয়ার্ড ইত্যাদি ওই মেলে জানতে চাওয়া হয়েছিল। ব্যাঙ্কের ওয়েবসাইটের প্রথম পাতায় একটি লিঙ্কও দেওয়া হয়েছিল। গ্রাহকরা তাে একের পর এক তথ্য জানাতে লাগলেন, আসলে ওই লিঙ্ক তাে বটেই, ওয়েবসাইট এবং মেলটাই ছিল ‘ফিসিং’ মেল অর্থাৎ ভুয়াে। ওই লিঙ্কে যাবতীয় তথ্য দিয়ে আপলােড করলেই বিজয়ওয়াড়ায় এক ব্যক্তির কম্পিউটারে তথ্য পৌছে যাচ্ছিল। ভারতীয় তথ্য প্রযুক্তি আইনের ৬৬ নম্বর, ভারতীয় দণ্ডবিধির ৪১৯, ৪২০, ৪৬৫, ৪৬৮, ৪৭১ নম্বর এবং ১৯৫৭ সালের ভারতীয় কপিরাইট আইনের ৫১, ৬৩ এবং ৬৫ নম্বর ধারায় এই ব্যক্তির ৩ বছর জেল ও ২ লক্ষ টাকা জরিমানা হয়। আসলে ওই ওয়েবসাইটটি দেখলে বােঝা সম্ভবই ছিল না, ওটা মিথ্যা। বিশেষজ্ঞরা জানাচ্ছেন, স্প্যাম মেল আসা আটকাতে নিজের কম্পিউটারে এবং মেলবক্সে স্প্যাম ফিল্টার ব্যবহার করুন। ফ্রি মেল হলে ভাইরাস আক্রমণের শঙ্কা থাকছেই।
অনেক সময় ক্রেডিট কার্ড হােল্ডারদের কাছে এমনও মেল আসে—আপনার অ্যাকাউন্টে প্রচুর টাকা লেনদেন হয়েছে দেখা যাচ্ছে। ব্যাংক কর্তৃপক্ষ সন্দেহ প্রকাশ করে আপনার সিকিউরিটি কোড নম্বর জানতে চাইছে। মেল পেলেই এই URL-এ ক্লিক করে যাবতীয় তথ্য জানান। পুরােটাই সাজানাে। বাকিটা আর বলার অপেক্ষা রাখে না।
ফিসিং-এই সাইবার অপরাধ জগতের দুর্বৃত্তরা এখন থেমে নেই। এখন ভিসিং অর্থাৎ ভয়েজ ফিসিং-এরও শিকার হচ্ছেন সাধারণ মানুষ। ধরা যাক, কেউ ফোন করে আপনাকে ব্যাংক অ্যাকাউন্ট বিষয়ে কথা বলার জন্য ব্যাঙ্কে ফোন করতে বলল। আপনি কথা বলতে শুরু করলেও জানলেন না, কখন আপনার ফোন ট্যাপ করে ব্যাঙ্কের তথ্য জেনে নিচ্ছে অন্য কেউ।
নাইজেরিয়ান স্ক্যাম—৪১৯
আমি প্রিয়া। আমার মােবাইল নম্বর হল ০৯২১৯৩-২৩৭১৬। আমার বাবা ক্যানসারের রােগী। ভীষণ টাকার দরকার। আপনি যদি এই মেলটি অন্য কাউকে ফরােয়ার্ড করে দেন, আমার ব্যাঙ্কের অ্যাকাউন্টে ২০ পয়সা করে জমা হবে। যদি আপনি মেল করার সাথে সাথে মােবাইলের ফ্রি এস এম এস-এর মাধ্যমে অন্তত ১০ জনের কাছে এই বার্তা পৌঁছে দেন, সেই জমা অর্থে আমার বাবার প্রাণ বাঁচে। কিছুদিন আগে একটি বাংলা দৈনিকে বেরিয়েছিল সুদীর্ঘ একটি আবেদনমূলক কবিতা—প্রতিবেদন। এক বাবা তার ক্যানসার আক্রান্ত মেয়ের জন্য আর্থিক অসঙ্গতির কথা জানিয়ে আবেদন করেছে। মেয়ের অস্ত্রোপচারের খরচ অনেক অর্থের জোগাড়ের জন্য এই ই-মেল। বলা হয়েছিল, এই ই-মেল খুললেই ভদ্রলােকের কাছে পৌঁছে যাবে ৩২ সেন্ট। যাঁরা পরিচিত বা অ্যাড্রেস বুক-এ নাম রয়েছে, তাদেরকে মেলটি ফরােয়ার্ড করায়ত্ত আবেদন ছিল।
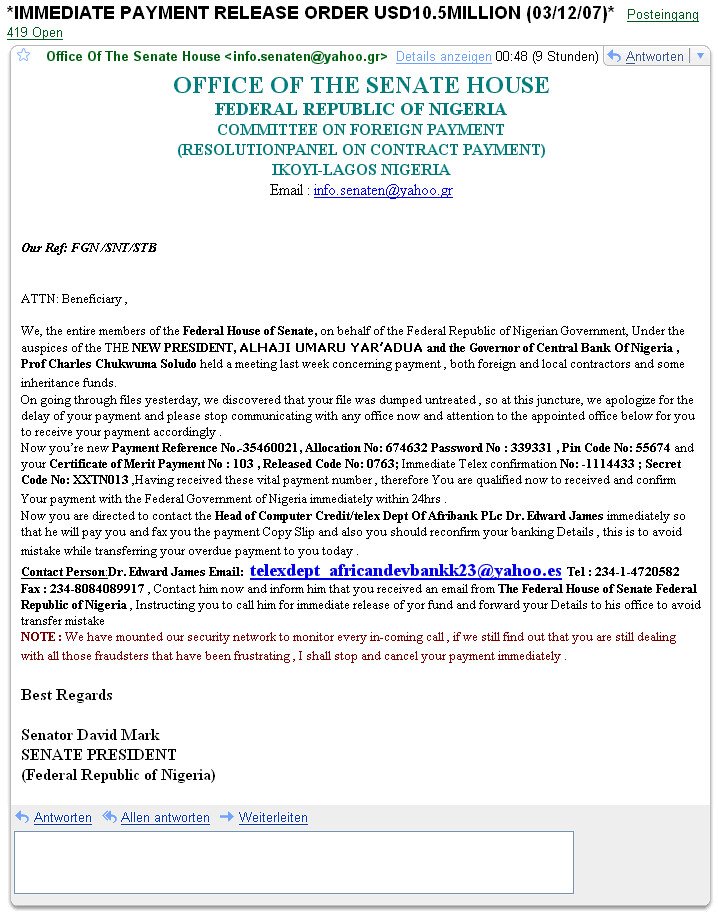
ওপরের দুটি ঘটনার একটাই যােগসূত্র। ইনটারনেটের জগতে একে নাইজেরিয়ান স্ক্যাম বা ‘৪১৯-স্ক্যাম’ বলে। প্রথমটির ক্ষেত্রে ওই মােবাইল নম্বরটির কোন অস্তিত্ব খুঁজে পাওয়া যায়নি। আর দ্বিতীয়টির ক্ষেত্রে পাওয়া যায়নি প্রেরকের ঠিকানার অস্তিত্ব। ইউরােপ এবং নাইজেরিয়া থেকেই এই মেলগুলির উৎপত্তি হয়েছে।
আবার কখনও যদি নিজের মেলবক্স খুলে দেখেন আপনি স্পেনের লটারিতে জিতে ১০ লক্ষ ইউরাে পেয়েছেন, আনন্দে লাফিয়ে উঠবেন না। দেবেন না জবাবও। ওটা জাঙ্ক মেল। কখনও হয়ত নিজস্ব ই-মেল আইডি দিয়ে মেলবক্স খুলে দেখলেন, অর্থের প্রলােভনে টইটম্বুর একটি মেল। লেখা ও পশ্চিম আফ্রিকার অওয়াডৌগাে-এর বার্কিনা ফাসােতে আলাস্কা এয়ারলাইন্সের এক বিমান দুর্ঘটনায় ২০০০ সালের ৩১ জানুয়ারি জনৈক মার্কিন নাগরিক মরিস থমসন মারা গেছেন। আফ্রিকার কোন ব্যাঙ্কে মরিসের ৯৮ লক্ষ মার্কিন ডলার জমা রয়েছে। যা ওই ব্যাংক কর্তৃপক্ষ আপনাকে উত্তরাধিকারী বলে মনে করে। আপনার হাতেই তুলে দিতে ভীষণভাবে আগ্রহী। কখনও ফাঁদে পা দেবেন না। এগুলাে সবই নাইজেরিয়ান ৪১৯।
২০০৮ সালের ২৬ নভেম্বর মুম্বই হামলা, ২০০৫ সালের ৭ জুলাই লন্ডন বিস্ফোরণ কিংবা ২০০৬ সালে আমেরিকায় থারিজেন ক্যাটরিনার আক্রমণ। এগুলােকে নিয়েও নাইজেরিয়ার প্রতারকরা দুবৃত্তি শুরু করেছে। ক্ষতিগ্রস্তদের ছবি দিয়ে সাজিয়ে অচুর ভুয়াে ওয়েবসাইট তৈরি করে অর্থ তুলতে শুরু করেছে সাইবার অপরাধ জগতের দুর্বৃত্তরা। বিশ্বের যেকোনাে তদন্তকারী সংস্থার মতে, এগুলাে সবকটিই ভুয়াে, মিথ্যে।
কিন্তু ৪১৯ কেন? আসলে নাইজেরিয়ার দণ্ডবিধির বা আইনের ৪১৯ নম্বর ধারা অনুসারে এই নামকরণ করেছেন সাইবার বিশেষজ্ঞরা। পরিসংখ্যান বলছে, ১৯৯৬ থেকে ২০০৬ সালের মধ্যে শুধু আমেরিকাতেই ৫০ কোটি পাউন্ড হাতিয়ে নিয়েছেন এই ধরনের সাইবার অপরাধ জগতের দস্যুরা। আপাতদৃষ্টিতে মেলটি দেখে বােঝার বিন্দুমাত্র উপায় নেই যে এর পেছনে বিরাট অপরাধচক্র লুকিয়ে রয়েছে। নাইজেরিয়ান ৪১৯ স্ক্যাম প্রতিদিনই তার ধরণধারণ, আধুনিকতা ও গতিপ্রকৃতি বদলাচ্ছে। অনেক সময় কোন কাজের জন্য অগ্রিম টাকা বা ট্রান্সফার ট্যাক্সও চাওয়া হয়। নাইজেরিয়া তাে বটেই, পশ্চিম আফ্রিকার দেশগুলি বিশেষ করে ঘানা, টোগাে, সিয়েরা লিয়ােনা, লাইবেরিয়া, সিয়েরা লিয়ােনা ইত্যাদি দেশেও এই মেলগুলি তৈরি হচ্ছে বলে মার্কিন তদন্তকারী সংস্থা ফেডারেল ব্যুরাে অফ ইনভেস্টিগেশন-এর মতামত।


পাঠকের মতামত
লগ ইন ছাড়াই আপনার মতামত লিখুন। ইমেল বা নাম দেওয়া বাধ্যতামূলক নয়।